
鹿島建設、全社共通AWS基盤を刷新 統制と自由度を両立、利用サービス約30種に
2026年9月30日09:00|ニュース|CaseHUB.News編集部


鹿島建設は、全社で利用するAWSの共通クラウド基盤を刷新し、2026年4月に本格運用を始めた。AWS利用ガイドラインの策定からマルチアカウント統合管理基盤の構築、内製化に向けた技術移転まで、サーバーワークスの伴走型総合ソリューション「クラウドシェルパ」の支援を受けた。サーバーワークスが9月29日、同社の導入事例として公表した。
鹿島建設は、施工の自動化やBIM、AIなどを使ったDXを進めている。一方で、企画・開発から設計、施工、運営・維持管理までのバリューチェーンでデータとITが分断され、全社最適でのデータ活用が進みにくかった。2024年7月にはITソリューション部が「クラウド活用推進プロジェクト」を発足し、全社共通のクラウド基盤の整備や利用ガイドラインの策定、セキュリティ・ガバナンスの確立、事業部門への技術支援を担うCCoE(Cloud Center of Excellence)機能を目指した。
当時のAWS環境は、10年前に設計したクラウドリフト型がベースだった。使えるサービスはAmazon EC2とAmazon RDSに限られ、運用管理はベンダーに依存していた。単一アカウントの運用で、事業部門別のコスト管理や利用状況の把握も難しかった。事業部門が外部ベンダーと個別にクラウドを使う例も増え、全社的な統制が課題になっていた。厳格なセキュリティを保ちつつ、事業部門の開発スピードを止めないことが求められた。
パートナーは、2024年のAWS Summit Japanをきっかけに、AWSプレミアティアパートナーを中心に20数社へ聞き取りをした上でコンペを実施し、サーバーワークスを選んだ。営業段階から技術の本質的な議論ができたことや対応の速さを評価した。構築を任せるだけでなく、自社にノウハウを残して内製化につなげる方針に、クラウドシェルパが合っていたという。
プロジェクトは2段階で進めた。2025年6月から9月にかけて、社内のセキュリティ基準に沿ったAWS利用ガイドラインを、ガードレールの考え方を取り入れて策定。同年8月から12月にかけて、AWS Control Towerでのマルチアカウント設計や、SCP/RCPによるガードレール設定、IAM Identity Centerでのアカウント管理、AWS Security Hubでの統合監視などを実装した。データ漏えいを防ぐため、外部連携機能の有効化はITソリューション部が一元管理する運用とした。基盤の構築は当初予定の2026年3月から前倒しし、2025年12月に完了した。
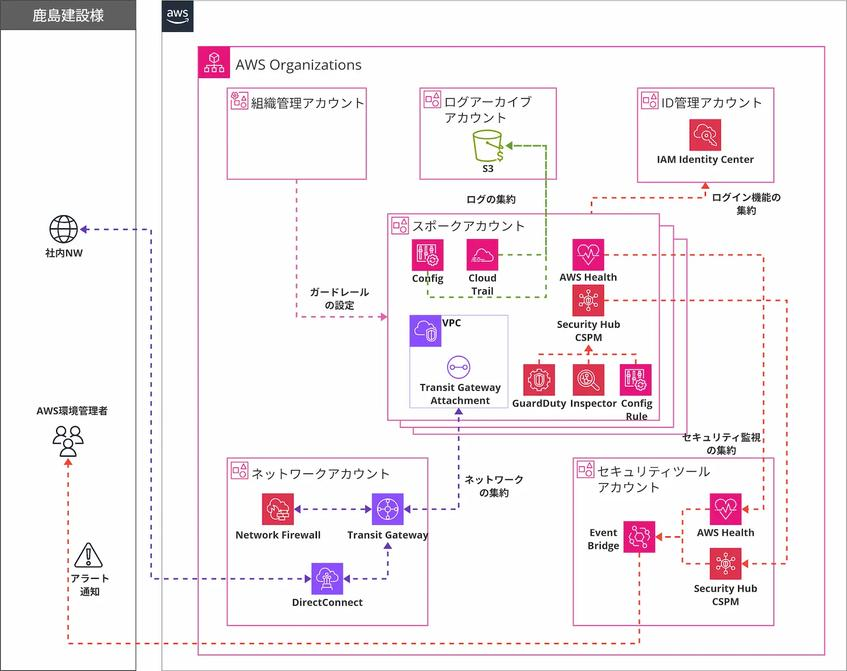
運用開始後は、事業部門ごとの利用状況とコストを把握でき、リザーブドインスタンスやSavings Plansの適用といった、これまで難しかったコスト最適化に取り組めるようになった。コンテナやサーバーレス、AI関連のサービスも安全に使えるようになり、利用可能なサービスは約30種類に増えた。サーバーワークスとの打ち合わせ資料を使った社内勉強会も始まり、内製化に向けた体制づくりが進んでいる。現在は4案件が稼働し、AIサービスを使ったシステム開発や内製システムの移行に関する相談が毎月寄せられている。
今後は利用可能なAWSサービスをさらに広げ、標準環境の仕様やセキュリティへの準拠状況の確認を支援するAIエージェントの整備も視野に入れる。社内勉強会などを通じて内製化に向けた体制づくりを進め、サーバーワークスと連携しながら、設計・構築を自社でも担える体制を目指す。
ITソリューション部担当部長で企画管理グループ長の角川友隆氏は、「セキュリティ強化を目的に進めた取り組みでしたが、副次的な効果としてコストの可視化や最適化の基盤も整備できました。これまで実施が難しかったコスト最適化施策にも取り組めるようになり、継続的な改善につなげられる環境が整ったと感じています」とコメントしている。